AI修復サーバーは、セキュリティスキャナーとAIアシスタントをつなぎます
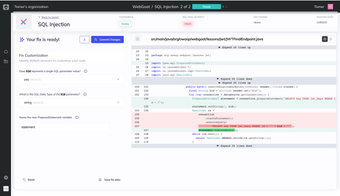
bugsyは、Mobb Devからのもので、開発者とAIエージェントのためにセキュリティ修正を自動化し、スキャナーの結果を適用された修正に変えます。それは、AIアシスタントがリポジトリのコンテキスト内で操作し、コード変更を生成および適用できるModel Context Protocolサーバーとして実行されます。このツールは、自動修正生成、npxを介したCLIエントリポイント、およびウェブレビューインターフェースを提供します。手動パッチ作業を削減する開発者、オープンソースメンテイナー、およびDevSecOpsチームを対象としています。
bugsyを実際にどのようなタスクに使用できますか?
bugsyは静的分析の結果を受け入れ、それをコード編集に変換し、検出ではなく修正に厳密に焦点を当てます。配布対象は公共リポジトリのメンテナであり、生成されたパッチをリポジトリの作業スペースに統合して検証します。そのコミュニティエディションはオープンソースプロジェクト向けに最適化されており、脆弱性レポートと開発者が検査しコミットできる具体的なコード変更との間のループを閉じることを目的としています。
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
生成された修正は手動パッチと比較してどれくらい正確ですか?
このツールは本番環境向けのコード修正として説明される提案された編集を生成しますが、正確性は上流スキャナーの結果とリポジトリコンテキスト内で動作するアシスタントに依存します。bugsyは脆弱性を自ら発見しないため、パッチの品質はSASTレポートの精度とアシスタントプロンプトの明確さに一致します。チームは、メインブランチにマージする前にAI生成の変更に対して従来のコードレビューとテストを実行する必要があります。
有用な結果を得るために技術的知識は必要ですか?
bugsyをMCPサーバーとして実行するには、MobbからのAPIキーとMCP互換のアシスタントが必要です。このプロジェクトは、Node.jsを搭載したシステムでnpx経由でCLIとしても実行され、複雑なインストーラーなしで迅速な実行が可能です。サポートされているMCP環境にはClaude Desktop、Cursor、Windsurfが含まれており、管理者はアシスタントがプロジェクト作業スペース内で変更を適用できるようにリポジトリアクセスと資格情報を設定する必要があります。
チームが計画すべき制限は何ですか?
bugsyはベンダーに依存しませんが、公共のGitHub、GitLab、およびADOリポジトリに調整されているため、プライベートまたはセルフホストされたワークフローには追加の設定が必要な場合があります。このツールは外部のSAST入力に完全に依存しているため、スキャナーのカバレッジのギャップは修正のギャップを生じさせます。コミュニティ中心のプロジェクトとして、エンタープライズ専用の管理が必要なチームは、アクセス、検証、および既存のセキュリティパイプラインとの統合に関する追加のガバナンスを計画する必要があります。
SASTおよびMCPワークフローに沿ったチームのための実用的な選択肢
bugsyは、すでにSASTツールとMCP互換のアシスタントを使用している開発者やDevSecOpsにとって実用的なオプションであり、AIによって提案されたパッチを出発点として受け入れます。2021年にEitan WorcelとJonathan Afekによって設立されたMobbは、自動修正に焦点を当てています。チームは、生成された編集の人間によるレビューと、製品パイプラインでの信頼性を確保するためのMCPアクセスの設定に時間を予算に組み込む必要があります。